OpenAI e Anthropic deixam o Brasil fora do Mythos e do Daybreak. Os CEOs falam hoje na ONU.
Às 4h, a Folha publicou o relato de governos da América Latina: o Brasil não entra no Mythos, da Anthropic, nem no Daybreak, da OpenAI. São os modelos sem a trava do produto público, usados para achar falha. As duas empresas, perguntadas desde segunda, não responderam. Às 16h, Sam Altman e Dario Amodei sentam no Conselho de Segurança.
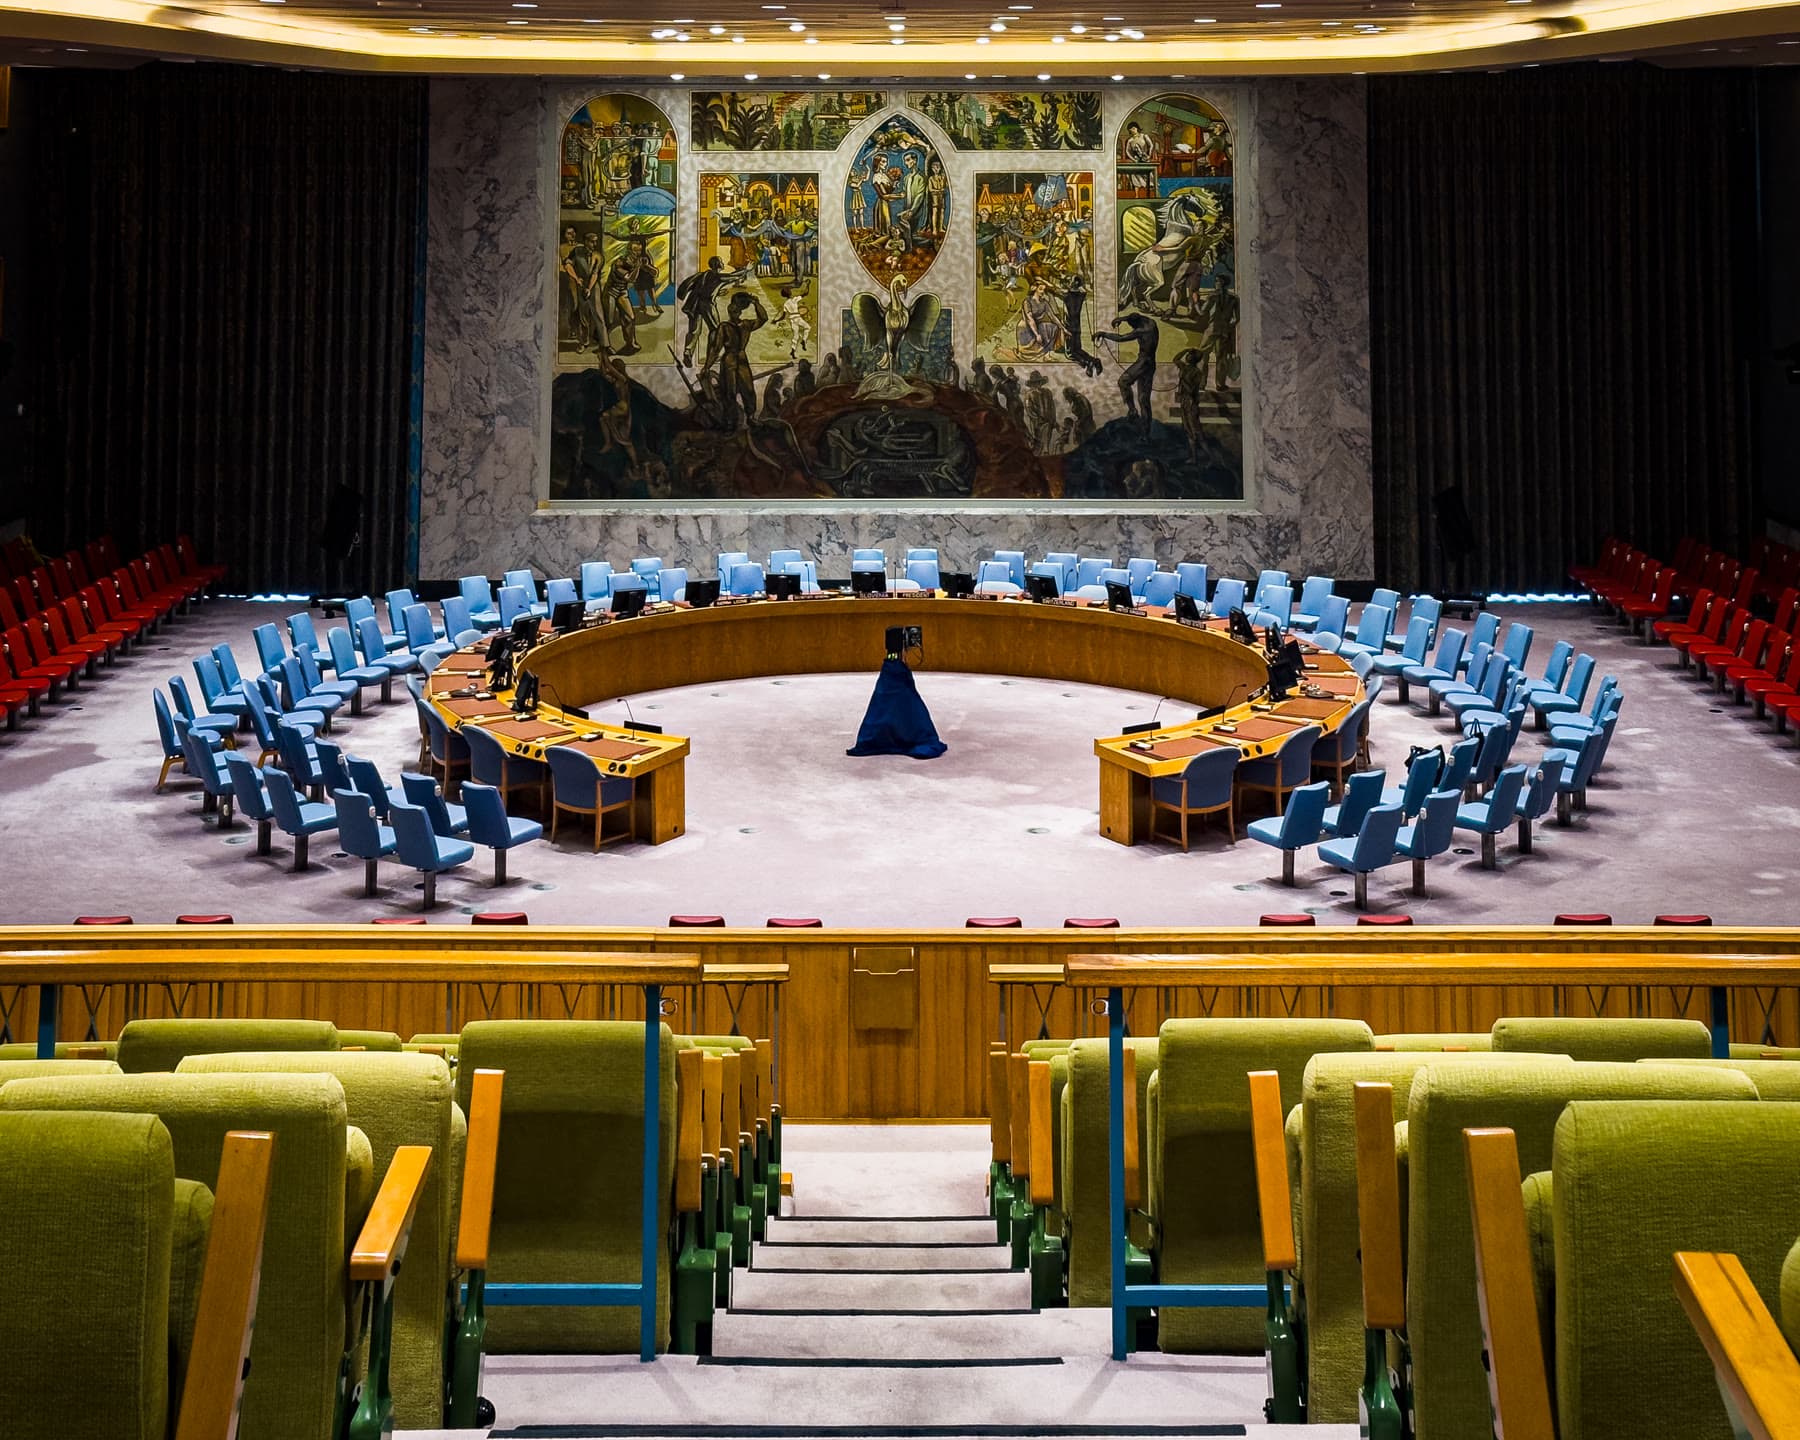
James D. Forrester / Wikimedia Commons (CC BY 4.0) — Câmara do Conselho de Segurança, sede da ONU em Nova York, 6 de setembro de 2024. A foto é anterior à sessão de hoje. Arquivo redimensionado para publicação.
Overrated
pedir regra global e achar que a chave do modelo vem no mesmo discurso
Underrated
quem acha a falha primeiro publica o patch que o resto ainda não instalou
O que saiu às 4h
A matéria é de Pedro S. Teixeira, de São Paulo e de Cancún, no C-Level da Folha, com carimbo de 23 de setembro às 4h.
Autoridades de sete países da América Latina, o Brasil incluído, relatam dificuldade para acessar o Mythos. A reportagem descreve situação parecida com o Daybreak. Nos dois casos, só autoridades americanas e europeias teriam acesso. A frase é sobre autoridade pública. Microsoft, Apple, Google, Nvidia e Palo Alto Networks estão no programa da Anthropic desde abril. O buraco que a Folha descreve é o do governo.
Não há, no texto, comunicado das duas empresas com a frase “o Brasil está banido”. A redação perguntou, desde as 17h de segunda (21), sobre colaboração com o Brasil e o resto da América Latina. OpenAI e Anthropic não responderam.
Dois representantes do governo brasileiro, sem nome, disseram à Folha que tentaram contato com a Anthropic e ouviram que a inclusão dependia do aval do alto escalão do laboratório. O tema também passou pelo consulado do Brasil em São Francisco, o posto de diplomacia tecnológica. Não avançou.
No encontro da DigiAmericas Alliance, em Cancún, acompanhado pelo jornal, presidentes de agência e ministros disseram que nem signatários da Pax Silica — Argentina, Chile, Costa Rica e El Salvador — receberam a versão sem trava. México e Colômbia também ficaram de fora. A lista do Departamento de Estado inclui ainda o Panamá entre os que assinaram em junho de 2026, ao lado desses quatro. O Brasil não aparece. A Folha registra que a Casa Branca, no lançamento da iniciativa em 2025, afirmou que os participantes teriam prioridade no acesso à tecnologia americana. No relato de Cancún, a assinatura não abriu o modelo.
O que as empresas já tinham publicado
O Project Glasswing é de 7 de abril. O Claude Mythos Preview é um modelo de fronteira não lançado ao público. A Anthropic descreve o uso: achar vulnerabilidade e, em parte dos casos, explorar. No lançamento, os parceiros nomeados são Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, a Linux Foundation, Microsoft, Nvidia e Palo Alto Networks. Havia ainda um grupo extra de organizações que mantêm software crítico. O crédito prometido: até US$ 100 milhões de uso do modelo e US$ 4 milhões em doação a grupos de segurança de código aberto.
Em 2 de junho, a expansão do programa fez a conta da própria empresa: cerca de 50 parceiros iniciais já usavam o Mythos e tinham achado mais de 10 mil falhas de severidade alta ou crítica. A leva nova seria de cerca de 150 organizações, em mais de 15 países, cada uma sujeita ao requisito de segurança da Anthropic antes de entrar. O texto diz que a empresa pretende ampliar o alcance geográfico “muito mais” no futuro. Não nomeia o Brasil. Também não publica a lista fechada de governos.
O Daybreak é o programa da OpenAI para o mesmo tipo de trabalho, com dois níveis: Blue, para defesa, e Red, para teste de invasão autorizado. Na página de parceiros, a empresa avisa que manifestar interesse não garante inclusão, acesso ao modelo nem prazo. Os nomes públicos são empresas — Accenture, IBM, CrowdStrike, Cisco, Palo Alto Networks, Cloudflare, entre outras. Ministério não entra nessa vitrine.
A Folha resume os anúncios de expansão numa fórmula: as duas companhias autorizaram “aliados dos Estados Unidos”, sem dizer quais. Engenheiros com acesso ao Glasswing, ouvidos pela reportagem, falam em achar vulnerabilidade até dez vezes mais rápido. Patrick Rinski, líder da Unit 42 da Palo Alto Networks para a América Latina, resumiu à Folha: um trabalho que levava dois anos foi feito melhor em quatro meses. É o relógio de quem já está no programa.
A mesa das 16h
O O Globo, na edição da meia-noite, marca a sessão para hoje, quarta (23), às 16h no horário de Brasília. Altman e Amodei levam ao Conselho de Segurança a visão deles sobre como conter o risco. Com os dois: Yoshua Bengio, copresidente do Painel Científico Independente da ONU sobre IA, e Clément Delangue, CEO da Hugging Face — a plataforma que agentes da OpenAI invadiram em julho.
Uma autoridade da França, país que preside o conselho neste mês, disse ao Globo que a escolha dos nomes responde àqueles incidentes. No relato, isso explica a ausência de empresas chinesas, como a DeepSeek, e de empresas de cibersegurança que criticaram o modo como a OpenAI testa e monitora os próprios agentes. A startup chinesa deve enviar um relatório. Não está entre quem senta.
O CNBC, na terça, já tinha a confirmação do porta-voz da ONU, Stephane Dujarric: Altman, Amodei, Delangue e Bengio, sessão na quarta. A Folha, na matéria das 4h, escreve que Amodei discursa “nesta quarta-feira (24)”. O dia 24 é quinta. A sessão com data batida pelo Globo e pelo CNBC é a de hoje.
O conselho já tinha tratado de risco de IA em 2023, como o Olhar Digital lembrou na terça. O que esta sessão muda, no recorte do Globo, é a cadeira: quem constrói o modelo e quem foi alvo do agente.
Na abertura da Assembleia, ainda terça, Trump rejeitou o que chamou de controle globalista sobre a IA — que, no discurso dele segundo o Globo, “a partir de agora será chamada de superinteligência”. Na segunda (21), 22 países assinaram uma declaração de que a IA deve permanecer sob controle humano. Estados Unidos, China e Brasil não assinaram, no mesmo relato. O Brasil entrou, em julho, na Organização Mundial de Cooperação em Inteligência Artificial, lançada pela China com 29 países. O Globo anota a crítica de que o organismo ficou sem o apoio das democracias ocidentais.
O discurso de terça e a chave que não veio
Na íntegra do discurso de abertura, publicada pela Folha e pelo SBT News, Lula disse:
“Seria uma omissão histórica imperdoável não enfrentar o desafio da regulamentação das Big Techs e da Inteligência Artificial. Um punhado de tecno-oligarcas quer ressuscitar uma versão de neoliberalismo digital, sem regras nem transparência. Estão promovendo uma corrida sem freios éticos à revelia da ONU e do Painel Científico sobre Inteligência Artificial.”
O pedido de regra está no microfone desde terça. O pedido de acesso ao modelo, no relato dos dois servidores à Folha, parou no alto escalão da Anthropic. Bengio, que copreside o painel citado no discurso, senta hoje na mesma mesa dos dois CEOs. O laboratório que guarda o Mythos segue sem resposta pública ao governo brasileiro.
A conta do CTIR, com a ressalva do CTIR
A Folha publica números que atribui a nota do CTIR.gov: 28.667 vulnerabilidades entre janeiro e agosto de 2026, contra 7.705 em todo o ano passado. Incidentes reportados: 16.002 na parcial de 2026, contra 10.387 em 2025. Em nota, o centro diz que busca parceria com fornecedores e com órgãos federais e estaduais para receber sinal de incidente e de vulnerabilidade. O governo, na mesma nota, diz que é agnóstico em tecnologia e que tem procurado empresa americana e chinesa.
A comparação com 2025 não é limpa. O próprio CTIR, na página de números de 2026, registra que em 1º de janeiro passaram a valer dois procedimentos: mais feeds consumidos e uma classificação nova, alinhada à taxonomia da Enisa. O centro escreve que o volume de notificações subiu de forma substancial por causa disso. Parte do salto é régua. A régua nova não entrega o Mythos ao analista.
Rodolfo Avelino, professor de ciência da computação do Insper, disse à Folha que pode haver risco no curto prazo pela diferença de velocidade entre quem descobre e corrige a falha com IA e quem demora a instalar a atualização. “O risco maior é para governos que levam semanas e até mesmo meses para atualizar seus sistemas”, afirmou.
Fontes
- Folha / C-Level — Brasil fora dos projetos avançados de OpenAI e Anthropic (23/09/2026, 4h)
- O Globo — Altman e Amodei no Conselho de Segurança hoje às 16h (23/09/2026)
- CNBC — confirmação do porta-voz da ONU (22/09/2026)
- Anthropic — Project Glasswing (07/04/2026)
- Anthropic — expansão do Glasswing (02/06/2026)
- OpenAI — página de parceiros do Daybreak
- Departamento de Estado — signatários da Pax Silica
- Folha — íntegra do discurso de Lula na Assembleia (22/09/2026)
- CTIR Gov — números de 2026 e mudança de método
The Zero.